Diseñamos, programamos y ponemos en marcha sistemas instrumentados de seguridad (SIS), y verificamos según IEC 61511 que cada función de seguridad puede alcanzar el SIL que se le exige.
Un SIS lleva el proceso a una situación segura cuando una variable sale de sus límites, de forma independiente del control normal. Diseñarlo junto con el sistema de control facilita la operación, el diagnóstico y el mantenimiento, sin mezclar las funciones de seguridad con las de control.
Qué hacemos
Ingeniería del SIS
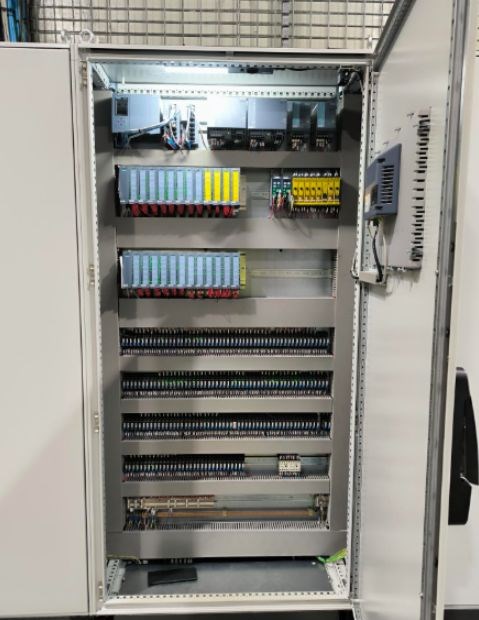
Arquitectura del sistema lógico, asignación de señales de seguridad, aisladores, relés y documentación completa del sistema.
Programación Safety
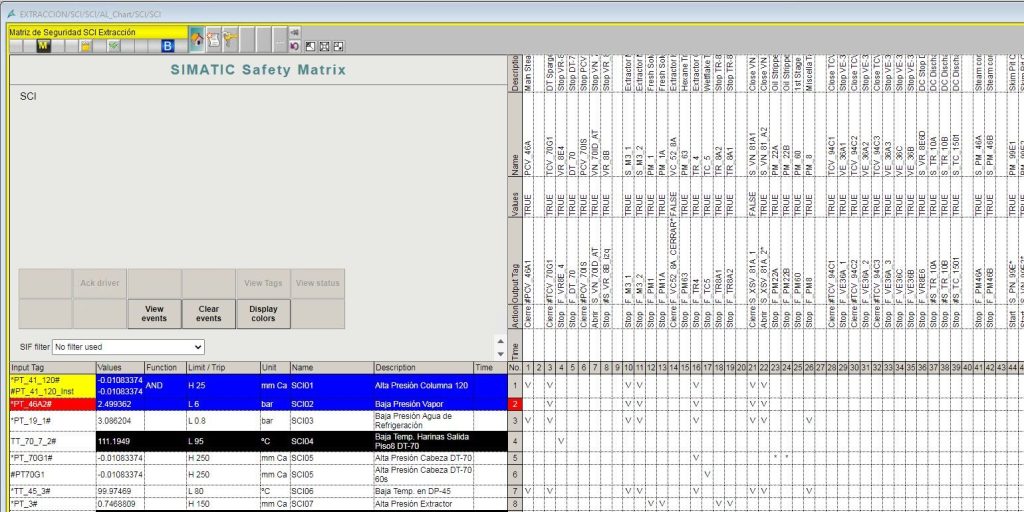
Lógica de seguridad con SIMATIC S7 F Systems y matrices causa-efecto con SIMATIC Safety Matrix, integradas en Siemens PCS 7.
Verificación SIL
Cálculo y verificación de cada función instrumentada de seguridad (SIF) según IEC 61511, con criterios de IEC 61508.
Suministro y puesta en marcha
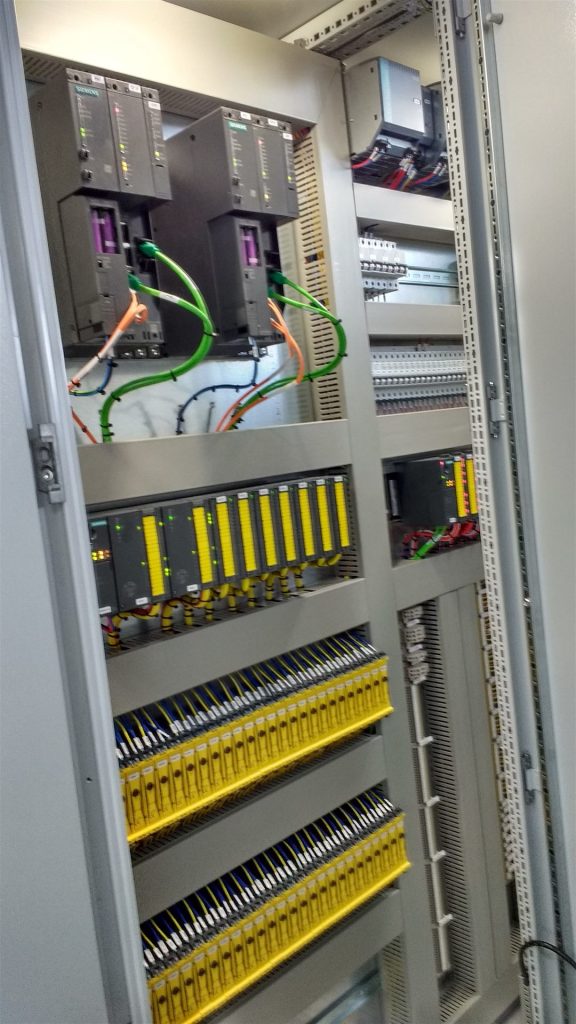
PLC de seguridad y armarios, instalación, puesta en marcha en planta y formación.
Verificación SIL, paso a paso
La verificación SIL comprueba sobre el diseño que cada SIF puede alcanzar el nivel de integridad que se le exige. Seguimos IEC 61511, con criterios de IEC 61508 y de VDI/VDE 2180-4:
- 01
Datos de partida
Especificación de requisitos de seguridad (SRS), funciones con su SIL requerido, votaciones de sensores y elementos finales, arquitecturas y datos de fiabilidad.
- 02
Arquitectura de cada SIF
Sensores, sistema lógico y elementos finales, con sus restricciones de arquitectura y su tolerancia a fallos de hardware (HFT).
- 03
Cálculo de la PFD
Probabilidad de fallo bajo demanda con diagramas de bloques de fiabilidad, por canal, subsistema y función, con pruebas periódicas y fallos de causa común.
- 04
SIL alcanzable
Comparación del SIL que alcanza cada función con el que se le exige.
Verificar no es validar: la verificación SIL se hace sobre el diseño, y la validación comprueba el SIS ya instalado frente a su especificación.
Integración con Siemens PCS 7
En Siemens PCS 7 desarrollamos la lógica de seguridad con S7 F Systems y configuramos las relaciones causa-efecto con Safety Matrix, de modo que el operador ve desde la estación de operación qué causa ha provocado cada actuación. La seguridad puede convivir con controladores redundantes: la redundancia mejora la disponibilidad del control, y el nivel de integridad de cada función lo fija su diseño y su verificación SIL.
Referencia destacada · Ras Laffan (Qatar)
SIS Ingeniería del SIS y verificación SIL para Dolphin Energy
Para la unidad de eliminación de KHI de Dolphin Energy, MIESA diseñó el sistema instrumentado de seguridad, suministró y programó el PLC de seguridad, verificó el SIL de sus funciones y puso en marcha el sistema, integrado con Siemens PCS 7 y controladores CPU 410-5H redundantes.
- Verificación SIL · IEC 61511
- PLC de seguridad
- S7 F Systems
- Safety Matrix
- CPU 410-5H redundantes
- HPD–Veolia · 2016–2018
Preguntas frecuentes
¿Qué es el SIL?
El nivel de integridad de la seguridad (SIL) expresa la reducción de riesgo que debe aportar una función instrumentada de seguridad. IEC 61511 define cuatro niveles, de SIL 1 a SIL 4; en la industria de proceso lo habitual son SIL 1 a SIL 3.
¿En qué se diferencian la verificación y la validación de un SIS?
La verificación SIL comprueba en la fase de diseño que la arquitectura y los datos de fiabilidad de cada función permiten alcanzar el SIL requerido. La validación se hace con el SIS instalado y comprueba que cumple su especificación de requisitos de seguridad.
¿Se puede integrar el SIS en Siemens PCS 7?
Sí. Con S7 F Systems la lógica de seguridad se ejecuta en controladores Siemens con módulos de seguridad, y Safety Matrix permite configurar y visualizar las matrices causa-efecto desde el propio PCS 7.
¿Qué información necesitan para la verificación SIL?
La especificación de requisitos de seguridad (SRS), la relación de funciones con su SIL requerido, las votaciones de sensores y elementos finales, las arquitecturas previstas y los datos de fiabilidad de los componentes.
¿Necesita ingeniería de seguridad funcional?
Si su planta necesita un sistema instrumentado de seguridad o la verificación SIL de sus funciones, cuéntenos el proyecto.