En una planta desaladora de ósmosis inversa (SWRO) en Taiwán, MIESA ha diseñado, desarrollado e implementado una arquitectura integral de automatización y ciberseguridad OT basada en Siemens PCS 7. Abordamos el control industrial y la ciberseguridad como partes de una misma ingeniería: desde la definición de la solución hasta la programación, la integración y las evidencias para auditoría.
- ~4.000señales de E/S integradas en PCS 7
- 2servidores físicos con virtualización Hyper-V redundante
- 3zonas OT segmentadas: control, supervisión y DMZ
- 5capas de ingeniería, del proceso a la documentación
La arquitectura, bloque a bloque
Selecciona cada bloque para ver qué incluye. Los niveles van del proceso (abajo) a la zona más expuesta (arriba); la ingeniería y la documentación recorren toda la arquitectura.
Bloque 01
Control de proceso — DCS
El sistema de control de la planta de ósmosis inversa, con redundancia en los puntos críticos.
- Siemens PCS 7
- Sistemas de automatización redundantes con CPU 410H
- Periferia distribuida SIMATIC ET 200SP
- Aproximadamente 4.000 señales de E/S
- Integración de señales e instrumentación de proceso
Bloque 02
Infraestructura virtualizada redundante
Plataforma de servidores diseñada para la disponibilidad del sistema industrial.
- Hyper-V sobre dos servidores físicos redundantes
- Servidores virtuales de ingeniería, operación e históricos de proceso
- Infraestructura de almacenamiento y recuperación
- Diseño orientado a la continuidad de la operación
Bloque 03
Segmentación y protección OT
Separación de la red en zonas de control, supervisión y DMZ industrial, con comunicaciones controladas entre ellas.
- Firewalls Stormshield para la protección y segmentación de la red OT
- Zonas de control, supervisión y DMZ industrial separadas
- Comunicaciones entre zonas limitadas a los flujos necesarios
- Acceso remoto seguro mediante VPN y Jump Server
Bloque 04
Monitorización y ciberseguridad
Visibilidad continua de la infraestructura OT y de los eventos de seguridad.
- Siemens SINEC NMS para la supervisión de la infraestructura de red
- SINEC Security Monitor para eventos de seguridad y detección de anomalías
- Sensores IDS con inspección pasiva del tráfico industrial
- Autenticación multifactor (MFA) con FortiAuthenticator
- Inventario y visibilidad de activos conectados con FortiNAC
- Backup y recuperación de los sistemas OT
Bloque 05
Ingeniería y documentación técnica
El trabajo de ingeniería que convierte la arquitectura en un sistema real, operable y auditable.
- Diseño y definición de la solución
- Ingeniería y configuración de sistemas
- Programación e integración
- Implantación de los controles de ciberseguridad OT
- Procedimientos de hardening, gestión de accesos y recuperación
- Documentación y evidencias técnicas para auditorías
Programación y control
Programación e integración del sistema PCS 7 con controladores redundantes CPU 410H y periferia ET 200SP, integrando la instrumentación de proceso de la planta. Servidores de ingeniería, operación e históricos virtualizados sobre Hyper-V para maximizar la disponibilidad.
Diseño de la infraestructura del ICS
Diseñamos toda la infraestructura del sistema de control industrial (ICS), con redundancia en cada capa:
- Dimensionamiento de la capacidad de cómputo: cores y memoria RAM de los servidores
- Dimensionamiento del almacenamiento: SAN para las máquinas virtuales y NAS para backups
- Arquitectura redundante del ICS: servidores, red, controladores y almacenamiento
Ciberseguridad OT
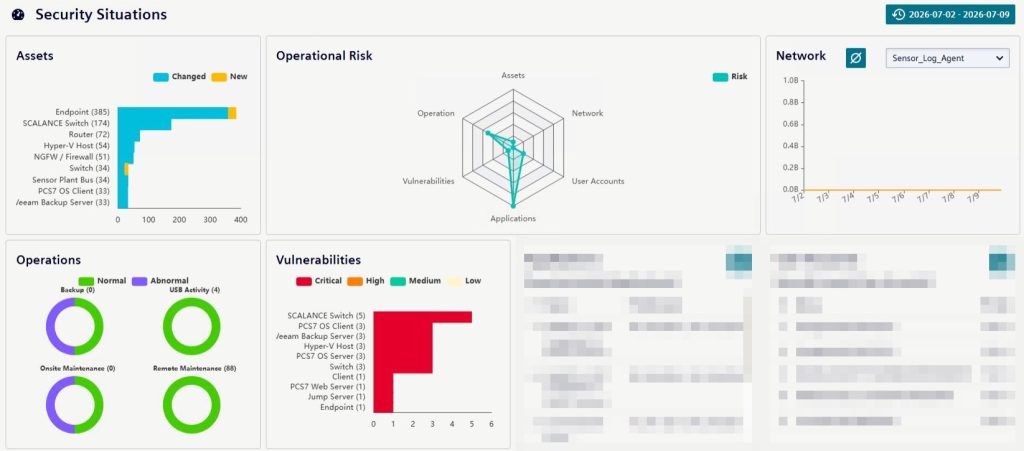
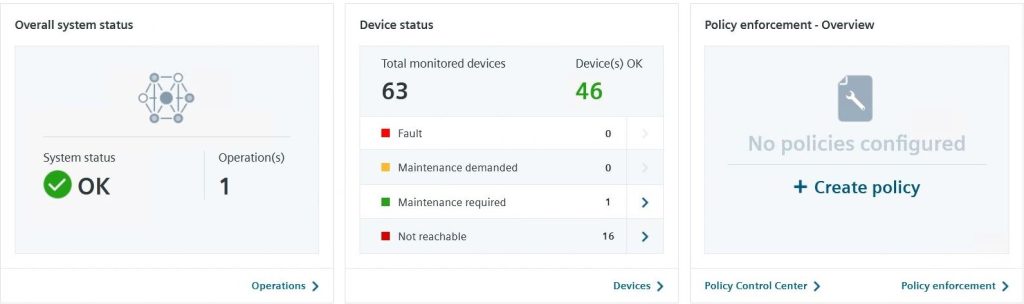
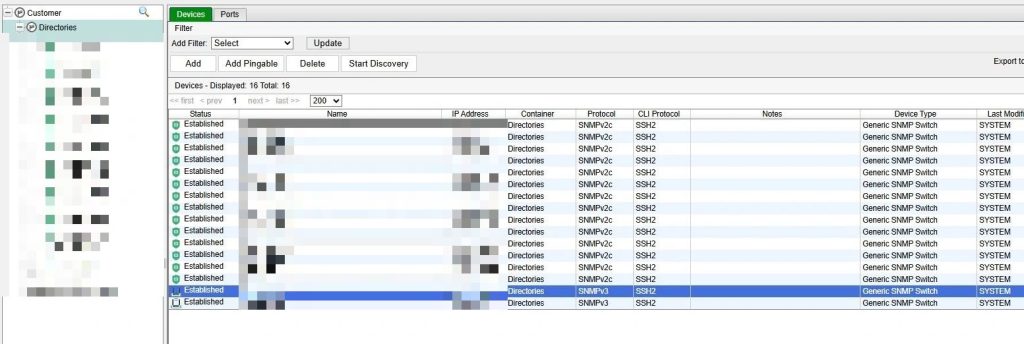
Diseñamos la arquitectura del ICS con la ciberseguridad integrada desde el principio y la montamos nosotros. Segmentación en zonas con firewalls Stormshield, acceso remoto mediante VPN y Jump Server, monitorización con SINEC NMS y SINEC Security Monitor, IDS pasivo sobre el tráfico industrial, MFA con FortiAuthenticator, inventario de activos con FortiNAC, y backup y recuperación de los sistemas OT.
Entregables
- Arquitecturas de red y de seguridad
- Ingeniería y configuración de sistemas
- Procedimientos de hardening
- Gestión de accesos y usuarios
- Procedimientos de backup y recuperación
- Documentación y evidencias técnicas para auditoría